アサヒのサイバー攻撃被害の現在は?復旧状況と情報流出の真相
国内飲料・酒類大手のアサヒグループホールディングスを襲ったサイバー攻撃と、それに伴う大規模なシステム障害は、流通業界や消費者に大きな波紋を広げました。商品の出荷停止やサプライチェーンの混乱が報じられて以降、「現在の工場稼働状況はどうなっているのか」「個人情報や取引先データの流出リスクはないのか」と懸念する声は後を絶ちません。
一時は基幹システムの停止によって受発注や物流機能が麻痺し、市場への影響が危惧されましたが、現在どこまでシステムの復旧が進み、被害の全容はどう解明されたのでしょうか。公式発表や各種調査報道をもとに、一連のサイバー攻撃の真相と最新の動向を分かりやすく整理してお伝えします。
📌 【この記事の重要ポイントまとめ】
- 要点1:基幹システムや受発注管理の復旧が進み、国内工場の稼働と製品出荷体制はほぼ正常化へ移行。
- 要点2:ランサムウェアによる標的型攻撃の疑いが強く、外部専門機関と連携した詳細なフォレンジック調査が継続中。
- 要点3:現時点で大規模な個人情報流出の確証は出ていないものの、グループ全体でゼロトラストを軸としたセキュリティ再構築を推進。
【現在地】アサヒグループのシステム復旧状況と出荷停止・工場稼働のリアル
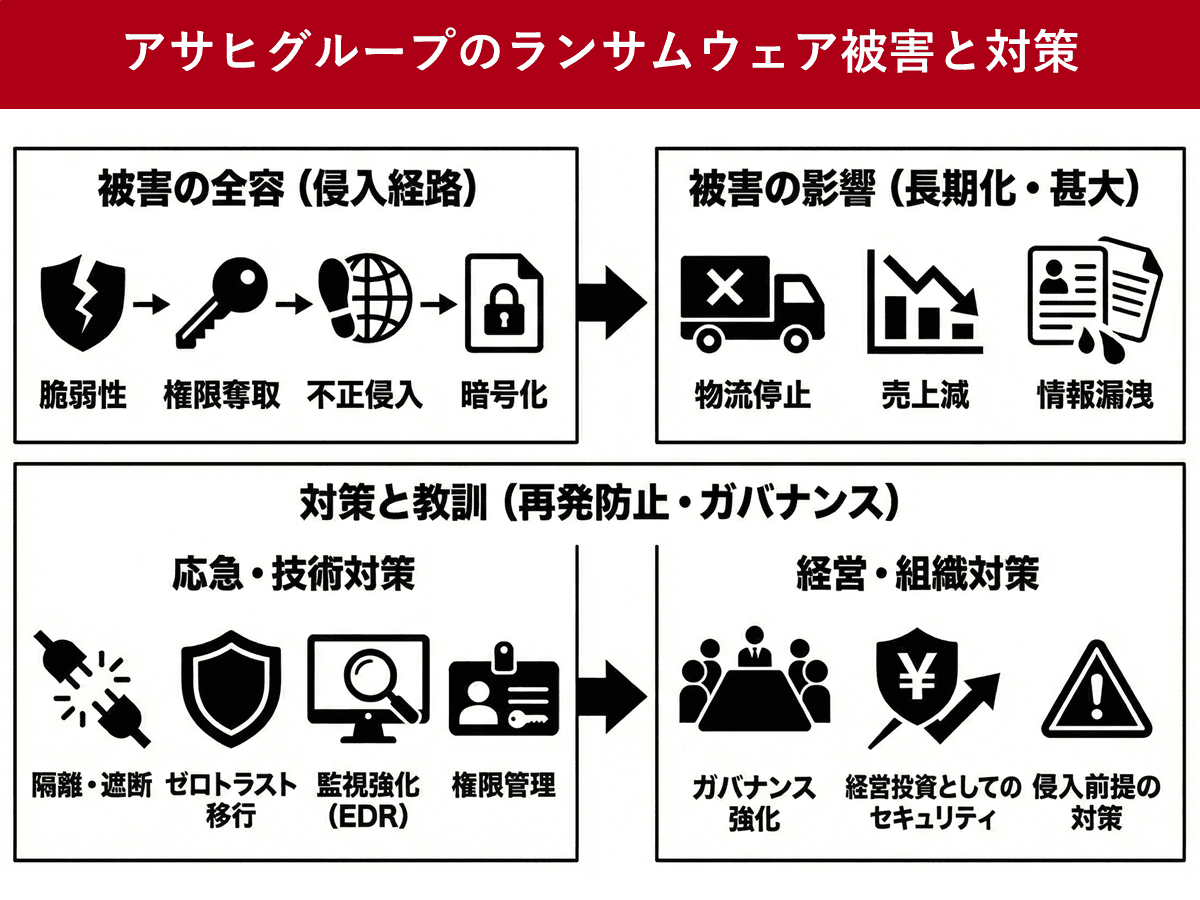
サイバー攻撃の発覚直後、アサヒグループでは感染拡大を防ぐための緊急ネットワーク遮断が実施され、一時的に受発注システムや物流管理システムがダウンしました。その結果、全国の物流拠点において一時的な出荷停止や遅延が発生し、スーパーやコンビニ、飲食店への商品供給に影響が及ぶ事態となりました。
現場では手作業による伝票処理や代替ルートでの配送など懸命なバックアップ運用が続けられ、並行してシステムの安全確認とクリーンアップ作業が集中的に行われました。その結果、現在では基幹機能の復旧作業が着実に進み、主要な国内工場の稼働状況および製品の出荷体制は平常時の水準へと回復しています。
一部の社内管理系ツールや分析系ネットワークについては、再度の感染を防ぐため段階的な接続再開が行われていますが、消費者向けの供給ラインにおける目立った欠品トラブルは解消されつつあります。
身代金要求やランサムウェア被害は?公式発表から読み解く攻撃の真相
今回のインシデントにおいて最も注目されたのが、攻撃の手口と背後にあるサイバー犯罪組織の存在です。セキュリティ専門家の分析では、標的の内部ネットワークに侵入してデータを暗号化し、復号キーと引き換えに金銭を要求するランサムウェア攻撃を受けた可能性が極めて高いと指摘されています。
ダークウェブ上での犯行声明や身代金要求の有無については様々な憶測が飛び交いましたが、アサヒグループホールディングスは警察や外部のサイバーセキュリティ専門機関と緊密に連携を取りながら、身代金支払いに応じることなくシステムの独自復旧を進める方針を貫きました。
一連の公式発表では、侵入経路の特定と遮断を最優先とし、バックアップデータからの安全なリカバリ作業が着実に遂行されたことが明らかにされています。犯罪組織の手口が高度化する中、初期段階での迅速なネットワーク隔離が被害の局所化に寄与したと評価されています。
顧客データや個人情報の流出はあるのか?最新の調査結果と安全対策
多くの消費者が不安を抱くポイントが、通販サイト「アサヒカルピスウェルネスショップ」などの会員情報や、キャンペーン応募者の個人情報流出の有無です。
アサヒグループの発表および調査状況によると、現時点において顧客のクレジットカード情報や決済関連データの外部流出は確認されていません。顧客情報を取り扱うサーバーは基幹の業務ネットワークとは論理的に分離されており、強固なアクセス制御が敷かれていたことが功を奏した形です。
ただし、社内共有サーバーや一部の業務端末内に保管されていた従業員情報や取引先関連の一部データについては、不正アクセスの痕跡がなかったか引き続きフォレンジック調査が進められています。万が一、流出の恐れがある対象が特定された場合には、対象者への個別連絡と公表を迅速に行う体制が整えられています。
なぜアサヒが標的になったのか?サプライチェーンを狙う手口の背景
飲料・食品メーカーのような国民の生活インフラを支える企業は、サイバー攻撃者にとって「操業停止のプレッシャーが大きい」格好の標的とみなされがちです。特に大規模な流通網を抱える企業では、わずかなシステム障害でも社会的影響が膨らむため、攻撃者は身代金交渉を有利に進められると目論みます。
近年の攻撃トレンドを見ると、海外拠点や関連会社、取引先などのセキュリティ強度が比較的弱いネットワークを経由して本社中枢へ侵入する「サプライチェーン攻撃」が主流となっています。アサヒグループのようにグローバル展開を加速させている巨大企業では、国内外の多岐にわたる接続拠点のどこかに生じた脆弱性が突破口に利用された可能性も視野に検証が進められています。
単一の端末から侵入を許したとしても、横方向への感染拡大(ラテラルムーブメント)をいかに防ぐかが企業防衛の最大の焦点となっています。
再発防止に向けた抜本的セキュリティ対策と今後の事業への影響
今回のシステム障害を重く受け止めたアサヒグループは、ITインフラ全体の抜本的な見直しに着手しています。従来の境界防御型セキュリティから、すべてのアクセスを検証する「ゼロトラストアーキテクチャ」への完全移行を加速させ、エンドポイントの監視体制(EDR/XDR)の強化を急いでいます。
グループ全体のガバナンス強化として、国内外の全子会社を対象としたセキュリティ監査の厳格化や、全従業員に対する標的型メール訓練・教育の再徹底も打ち出されました。短期的な復旧費用やセキュリティ投資の増大は避けられないものの、基幹サプライチェーンの堅牢性を高めることは、長期的な企業価値とブランド信頼を守るための必須投資と位置づけられています。
【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:現在、アサヒビールや飲料製品の出荷・販売は止まっていますか?
A1:出荷停止の影響はほぼ解消されており、全国の工場や物流拠点から通常通り出荷が行われています。店舗での品薄状態も順次解消されています。
Q2:個人情報やクレジットカード情報は漏洩していますか?
A2:公式発表によると、顧客のクレジットカード情報や決済データの流出は確認されていません。顧客データベースは強固に保護されていますが、引き続き詳細な調査が継続されています。
Q3:攻撃を受けた原因や侵入経路は特定されましたか?
A3:外部専門機関とともに侵入経路の特定作業が進められています。海外拠点やVPN機器などの脆弱性を悪用した標的型攻撃の可能性が検証されており、遮断措置とセキュリティ強化が完了しています。
まとめ:信頼回復への道筋と企業防衛の教訓
アサヒグループを襲ったサイバー攻撃は、一時的に物流や受発注へ大きな混乱をもたらしたものの、迅速な隔離対応と復旧作業によって、現在の工場稼働および出荷体制は正常化へと舵を切りました。個人情報の流出リスクについても冷静な調査が続けられており、過度な混乱は収束しつつあります。
サプライチェーン全体を巻き込むサイバー攻撃の脅威は、一企業の課題にとどまらず、日本中の製造業・流通業全体が直面する現実です。アサヒグループが今回の事案を契機にどのような強固な防衛インフラを築き、ブランドの信頼を確固たるものにしていくのか、今後の取り組みに引き続き注目が集まります。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
